martes, 22 de marzo de 2011

VDI rima con DNI (y funciona con DNIe...)

La tendencia hacia la virtualización de las aplicaciones, los procesos y los contenidos parece un proceso imparable. El puesto de trabajo virtual alojado remotamente y puesto a disposición del usuario a través de la red, potenciará la adopción del cliente liviano (thin client) en detrimento del PC tradicional, permitiendo reducir los costes en compras, mantenimiento y renovación de los ordenadores personales.

Según Gartner, el 15% de los PC de las empresas se virtualizarán en los próximos 5 años y el mercado mundial de los puestos virtualizados pasará de las 500.000 unidades en 2009 a los 43 millones en 2013.

En SmartAccess no somos ajenos a esta tendencia y movidos por las demandas de nuestros clientes hemos adaptado nuestros productos de autenticación fuerte en el puesto para operar en los entornos con VMWare View y con Citrix XenDesktop. Ya están disponibles versiones de SmartID para estos entornos que nos permiten convertir  las smartcard en la llave universal de acceso a los puestos virtuales.

Ya es posible emplear cualquier smartcard con certificado digital (incluido el DNI electrónico) para iniciar sesión de un cliente liviano (incluidos el DNI electrónico y los certificados CERES Clase 2 CA de la FNMT) con lector de smartcard, tanto con sistemas operativo Windows XPe como Linux.

Estos escenarios con especialmente recomendables para favorecer el teletrabajo seguro y la movilidad de los usuarios, permitiendo el acceso a su puesto, contenidos y aplicaciones desde cualquier lugar y desde prácticamente cualquier dispositivo.

Imaginemos un médico de un hospital que a primera hora accede a su puesto desde su despacho, y durante la visita desde cualquier terminal de planta y por la tarde desde su propia casa. Todo ello de forma segura,  sin utilizar contraseñas, tan solo su tarjeta de empleado con chip o su DNI electrónico y accediendo a todos sus contenidos y aplicaciones.

Un saludo
Rames

viernes, 18 de marzo de 2011

Mi DNIe es sordo y tartamudo

Mi DNI electrónico y yo nos conocemos desde hace más de cuatro años y desde entonces nos hemos separado  pocas veces. Él me acompaña casi sin protestar, y me ayuda a explicar a otras personas quien soy. No es que yo no pueda hacerlo, pero él lo hace mucho mejor, con esa pinta de serio que tiene siempre le hacen mucho más caso a él que a mí. Como además soy un poco tímido, siempre me da confianza poder tener a Deny (así le llamo) allí mismo para que me eche un cable cuando lo necesito.

La verdad es que Deny no me ha fallado nunca, siempre está ahí y no me protesta aunque le pida que me ayude varias veces al día. Ya hay pocos amigos así.

Pero estos días, ando un poco preocupado. Deny me ha dicho que le gusta Internet y me ha pedido en varias ocasiones que vayamos de paseo por los barrios cibernéticos para conocer gente nueva y ver que servicios ofrecen. Su padre le contó hace ya algunos años que él ha nacido para eso, ya que pertenece a la tribu de los Digitales y cuenta con un no se qué chip que le ayuda.

La cuestión es que Deny se comporta en Internet de forma muy rara, cada vez que algún hijo de servidor me interroga, se vuelve hacia mi y me dice, ¿cuál era tu PIN?. Yo le miré la primera vez con cara extrañada, pero después recordé a que se refería y corrí a la habitación a buscar un sobre que me dieron en la comisaría de Policía cuando conocí a Deny. En fin, que cada vez que me pregunta, yo leo el texto ilegible que hay en el sobre y se lo digo. El PIN parece esos textos que aparecen en los comics cuando un personaje esta muy enfadado. Algo como #@&%!!.

Bueno, ya he conseguido casi aprenderme ese maldito texto, pero Deny no quiere recordarlo bajo ningún concepto y me lo pide constantemente. Cada vez que le pregunto me dice que es por mi bien, pero yo he llegado a la conclusión de que Deny tiene poca memoria o pocas ganas de colaborar. Me pide que le repita el PIN a todas horas, se lo digo y a los pocos segundos me lo vuelve a pedir. Ya he comentado esto con él, pero insiste en que no le pasa nada, que es normal y todo lo hace por mi bien. Yo le indico que ese comportamiento me saca de quicio y que si no podría memorizar el texto aunque fuese un ratito, pero él sigue en sus trece. Total que hemos dejado de pasear por Internet y ya solo vamos juntos cuando salgo de casa.

Como le tengo aprecio y considero que esta actitud no puede ser normal, le llevé al médico a ver si se trataba de un virus. El médico negó con la cabeza, no tiene ningún virus me dijo. Y ¿por qué se comporta así. Doctor?. Me dijo: su amigo es un poco sordo y además tartamudea un poco cuando se pone nervioso, pero su orgullo le impide reconocerlo. ¿Y tiene cura Doctor?. Creo que sí, pero se trata de un tratamiento experimental que si tiene éxito podrá curar la sordera y tartamudez de todos los Deny. Pronto recibirá noticias mías.

Y me fui preocupado pero al tiempo esperanzado. Yo quiero mucho a Deny y haría lo que fuera para que este mejor, así que espero que esos genios que están preparando el tratamiento experimental terminen pronto y pueda probarlo con Deny a ver si mejora. ¿Tienes tú un Deny al que le pasa algo parecido?

Un abrazo
Rames

martes, 8 de marzo de 2011

¿Por qué no puedo iniciar sesión en Windows con mi certificado de la FNMT?

Voy a tratar de dar una respuesta sencilla

Afirmaciones:

  • El S.O. Windows soporta el inicio de sesión (logon) con smart card de forma nativa desde su versión 2000 - VERDADERO
  • Es necesario que la smart card contenga al menos un certificado digital X.509 para hacer logon - VERDADERO
  • Cualquier smartcard o tarjeta con chip es válida para iniciar sesión - FALSO (debe ser una smartcard criptográfica preparada para almacenar y operar con certificados digitales y que disponga de "drivers")
  • Cualquier certificado digital me vale para hacer logon - FALSO (debe contener unos datos especiales para permitir al S.O. saber con que usuario se desea hacer logon y en que dominio)
  • Puedo iniciar sesión aunque no tenga instalado el Directorio Activo de Microsoft - FALSO (Es imprescindible tener instalado el Directorio Activo o bien utilizar software de otras empresas)
  • El certificado debe tener una extensión propietaria llamada UPN para iniciar sesión - VERDADERO (sirve para indicar al S.O. que usuario y dominio se usarán para hacer el logon, esta información debe incluirse al emitir el certificado y posteriormente no se puede modificar)
  • Debo instalar los "drivers" de la smartcard antes de poder usarla - VERDADERO (estos "drivers" se llaman CSP o cardmodule y contienen las instrucciones que debe usar el S.O. para comunicarse con la tarjeta. Si no se instalan me aparecerá un mensaje al insertar la tarjeta en el lector. Se obtiene de la página del DNIe www.dnielectronico.es)

Si pero....:
  • ¿Se puede usar el DNIe como smartcard para iniciar sesión? - SI (pero necesito instalar antes su módulo criptográfico y el software SmartID o IDOne de SmartAccess)
  • ¿Se puede emplear la tarjeta de la FNMT con certificado CERES Clase 2 CA para iniciar sesión? - SI (pero igualmente necesito el software SmartID de SmartAccess, estos certificados no incorporan la información de inicio de sesión Windows)
  • ¿Qué smartcard y certificado puedo usar para iniciar sesión sin tener que usar el software de SmartAccess? - Un certificado profesional que contenga la información de inicio de sesión Windows (UPN) contenido en cualquier smartcard criptográfica con drivers para Windows
  • Y ¿Quien emite estos certificados? Los puede emitir mi propia empresa poniendo en marcha una PKI o bien solicitarlos a la FNMT (certificados APE), FirmaProfesional, Camerfirma, CatCert, IZENPE, ACCV, etc. especificando el UPN o nombre de inicio de sesión del usuario en formato usuario@dominio
  • ¿Es sencillo de poner en marcha? - DEPENDE (Por suerte existe una artículo en la web de Microsoft que lo explica "Guidelines for enabling smart card logon with third-party certification authorities" o como alternativa en SmartAccess nos ofrecemos a ayudarte a montarlo.

Un saludo
Rames

jueves, 24 de febrero de 2011

Firma tus correos electrónicos importantes con tu DNIe y Microsoft Outlook 2010

Si ya tienes tu nuevo DNI electrónico y eres de los que dicen que no sirve para nada, te propongo que lo utilices para firmar tus correos electrónicos importantes. Claro que no tiene sentido firmar los correos electrónicos que le envías a tus colegas, pero firmar el correo que envías con ese presupuesto a tu futuro cliente, el correo en el que dices que cambios te gustarían en el contrato o simplemente cuando notificas a un cliente el estado de su proyecto.

Es sencillo, necesitas:
  • el DNIe con los certificados digitales en vigor (si no sabes si estan caducados tus certificados, en seguida te cuento como mirarlo)
  • un lector de smartcards cualquiera (si no tienes, hay muchas tiendas online donde comprarlo, yo te sugiero un par de ellas: http://www.inputshop.net/ y http://www.alfatei.com/)
  • un programa de correo electrónico compatible con S/MIME. Yo lo contaré con Microsoft Outlook 2010 pero es posible con otros programas.
NOTA: Estas instrucciones son válidas con independiencia del servidor de correo que estemos utilizando, ya que la firma del correo es un proceso que se realiza en el cliente y el servidor solo actúa como transportista del mensaje firmado.

Como lo hacemos:

1) Vamos a instalar los "drivers" del DNI electrónico en nuestro equipo. Los puedes descargar de la web del DNI electrónico http://www.dnie.es/. En la página principal encontraremos un enlace llamado "Área de descargas" y nos descargamos e instalamos el módulo criptográfico para el DNIe que corresponda a nuestro sistema operativo.


2) Instalamos el lector de smartcards. Si has adquirido uno que sigue la especificación CCID probablemente el sistema te lo reconozca al conectarlo o bien se descargue el driver desde Internet. En caso contrario hay que localizar los drivers del lector e instalarlos.

3) Probamos que funciona nuestro DNIe. Volvemos a la página oficinal del DNI electrónico (http://www.dnie.es/ o http://www.dnielectronico.es/) y pulsamos el enlace "Compruebe su DNI". En la página que se carga al final hay que pulsar "Comprobación de Certificados".


4) Si te ha funcionado, estamos cerca de poder firmar nuestros correos electrónicos. Si no te funciona puedes repasar los pasos anteriores o bien contactar con el Servicio de Atención al Ciudadano (Teléfono: 902 364 444 o escribe al e-mail sac@dnielectronico.es) 

5) Para poder firmar correos electrónicos, el estandar S/MIME requiere que es recomendable u obligatorio (según la revisión del estandar) que el certificado contenga tu dirección de e-mail. Como este no es el caso del DNIe, lo que debemos hacer es indicar a Outlook que desactive esta comprobación.
  • Debes ejecutar en Windows el editor del registro. Menu de Inicio -> Ejecutar -> Regedit.exe
  • Si tienes Outlook 2010 instalado vete a HKEY_CURRENT_USER\Software\Microsoft\Office\14.0\Outlook\Security
  • Si no existe, crea la clave SupressNameChecks tipo DWORD y asignale el valor 1.
  • Reinicia Outllook si estaba ejecutandose.
 6) Ya casi está, solo nos falta indicar a Outlook el certificado que debe emplear para firmar los correos.
  • Arranca Outlook, ve a las Opciones de configuración.
  • En las opciones ir a "Centro de Confianza" y pulsar el botón de "Configuración del Centro de Confianza"


  • Debemos establecer una configuración por defecto para la firma. Pulsamos el botón de "Configuración"


    • Rellenamos con un nombre cualquiera el campo "Nombre de la Configuración de Seguridad", introducimos el DNIe en nuestro lector, esperamos unos 3-4 segundos y pulsamos el botón "Elegir" del Certificado de Firma. Nos aparecerá un cuadro de dialogo con los certificados de nuestro DNIe y seleccionaremos el certificado que termina en (FIRMA). Al terminar pulsamos ACEPTAR.varias veces hasta salir de opciones.
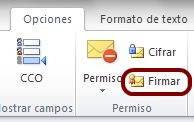
    7) A partir de ahora, cada vez que quiera firmar un correo deberemos pulsar el botón de firma en la barra de Opciones.


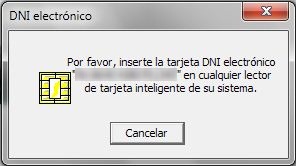
    Cuando marquemos esta opción y pulsemos el botón de ENVIAR, aparecerá la siguiente ventana indicando que debemos introducir nuestra tarjeta en el lector y nos pedirá el PIN.


    Al introducir nuestro PIN, si es correcto, nos informará que se va a realizar una firma y nos pedirá confirmación:

    Es posible que en ocasiones nos vuelva a pedir el PIN una segunda vez, esto se debe a la implementación de los drivers y la tarjeta del DNIe. Una vez confirmada la operación, el documento se envía firmado.

    Una recomendación: no dejes tu DNIe insertado en el lector, ya que te aparecerán periódicamente ventanas solicitando el PIN. Estas ventanas se producen cada vez que un programa enumera los certificados instalados en la máquina y no es útil para tí, pero sí muy molesto. Cuando vayas a enviar el correo firmado, ya te pedirá Windows que insertes la tarjeta en el lector.

    Espero y agradezco tus comentarios.

    Un saludo
    Rames

    jueves, 23 de diciembre de 2010

    No sólo te deseo un feliz año...

    Para evitar el spam navideño, os escribo aquí mis mejores deseos para que el próximo año sea mucho mejor que el que pronto abandonaremos, que recuperemos ese optimismo que teníamos antes de la crisis y lo podamos disfrutar con mucha salud y prosperidad.

    Os envío también mi versión navideña del DNIe a modo de tarjeta de navidad:


    Felices Fiestas

    jueves, 25 de noviembre de 2010

    Comprobando en Windows si los certificados del DNIe estan revocados...

    Cuando nos roban o perdemos una tarjeta bancaria, llamamos a la entidad emisora para anularla y su número es incluido en una lista negra para indicar que ya no es válida. En este caso confiamos en que las empresas que realizan cobros con tarjeta comprueben siempre dicha lista para evitar que puedan ser utilizadas esas tarjetas anuladas.

    Con los certificados digitales es similar, la validación de certificados (es decir, comprobar su estado de revocación) es una función crítica en aquellas operaciones relacionadas con la tecnología PKI. Toda aplicación que utilice los certificados digitales para funciones de autenticación, firma o cifrado debería bien validar todos los certificados que utiliza o bien asumir el riesgo asociado a su no validación.

    Las listas negras, se llaman en este caso Listas de Revocación de Certificados (o CRL por sus siglas en inglés) y a menudo se hacen accesibles de forma publica a través de Internet para que cualquier aplicación pueda consultarlas. Las listas contienen los número de serie de los certificados vigentes que han sido revocados y la fecha de su revocación, y son firmadas por la AC emisora de los certificados como prueba de su origen e integridad (nadie puede añadir ni quitar elementos de la lista).


    El método de acceso a la lista puede ser diverso, bien se publican en un servidor web y son accesibles mediante protocolo HTTP, bien se publican en un directorio con protocolo de acceso LDAP o bien se implementa un protocolo de consulta online denominado OCSP (Online Certificate Status Protocol). Este último método OCSP resulta el más ventajoso, ya que evita la descarga de las listas y solo realiza una transacción de pregunta y recibe una respuesta firmada con el estado del certificado. Esta tarea se puede delegar en un tercero denominado Autoridad de Validación.

    Algunas AC habiltan varios métodos de validación como HTTP, LDAP u OCSP, pero en el caso del DNIe se ha delegado la función de validación en la FNMT y el Ministerio de la Presidencia a través de la plataforma @firma. De forma pública solo se dispone del método OCSP para la validación de los certificados del DNIe (ocsp.dnie.es).

    El protocolo OCSP está definido en el RFC 2560 del IETF y se implementa en la mayoría de plataformas de PKI para su uso. Debido a su Existe también una variante de este protocolo llamada Lightweight OCSP (RFC 5019) y definida en Septiembre de 2007 para aquellos entornos donde se gestiona una alto volumen de tráfico que ayuda a reducir el consumo de ancho de banda y minimizar el consumo de recursos en el cliente.


    La validación de los certificados puede ser implementada directamente en las aplicaciones mediante el uso de librerías comerciales o de software libre o bien a través de los servicios que proporcionan de base algunos sistemas operativos, descargando a la aplicación de esta tarea.

    En los sistemas operativos Windows, estas operaciones de validación están incluidos en los servicios criptográficos que incopora la plataforma denominada CryptoAPI y las aplicaciones comerciales y especialmente las desarrolladas por Microsoft como Internet Explorer, Microsoft Outlook, Microsoft Office en el cliente o Microsoft IIS, Microsoft Exchange Server o Microsoft SharePoint en el servidor, hacen uso de estos servicios de la plataforma.


    Lamentablemente, el protocolo OCSP no se incluyó hasta la aparición de Windows Vista y Windows Server 2008. Por tanto, para poder utilizar este protocolo en aplicaciones que se ejecutan en Windows 2000, XP o Server 2003, bien se implementa directamente en la aplicación o bien se instala un plug-in que habilita esta función en CryptoAPI (SmartAccess ha desarrollado TrustID OCSP Client) y permite que aplicaciones como Microsoft Outlook puedan validar los certificados, por ejempo cuando recibimos un correo firmado digitalmente usando el DNIe.


    En el caso de Windows Vista, Windows 7 y Windows Server 2008 (R2), ya incorporan el protocolo OCSP de serie en CryptoAPI y debería poder utilizarse para validar los certificados sin necesidad de instalar plug-ins. Sin embargo, el protocolo implementado es el Lightweight OCSP (basado en el RFC 5019) pensado para altas volumenes de transacciones pero el respondedor (servidor) público que gestiona la FNMT solo admite peticiones según el protocolo OCSP (RFC 2560). Esto nos coloca en la misma situación que con versiones antiguas de Windows para validar los certificados del DNIe a través de CryptoAPI.

    Esta situación, provoca muchas veces comentarios que indican que Windows no es compatible con el OCSP o que las aplicaciones de Microsoft no son compatibles con la validación de certificados del DNIe, lo cual espero haber explicado. La solución pasa por cambiar Windows (algo dificil) o cambiar el respondedor OCSP de la FNMT para que también admita el RFC 5019. Creo que sería una ayuda a los desarrolladores de aplicaciones que utilicen el DNIe para que no necesiten integrar la validación en cada aplicación que desarrollan.

    Un saludo
    Rames

    miércoles, 24 de noviembre de 2010

    Recuerda las siglas NFC, te vas a cansar de escucharlas...

    La siglas significan a Near Field Communication, es una tecnología que ya lleva unos años pero parece que es ahora cuando se empezará a utilizar masivamente.

    NFC es un protocolo de comunicación inalámbrica orientado a establecer comunicaciones peer-to-peer a corta distancia (< 10-20cm) entre 2 dispositivos con una alta velocidad de transmisión. Utiliza la misma banda de frecuencias que el RFID (es decir 13.56 Mhz) y por tanto no se requiere ningún tipo de licencia o permiso especial para su uso. Es además compatible con el estandar ISO 14443 y por tanto con los dispositivos RFID.

    ¿Pero para que sirve?, aunque su uso no está limitada a los teléfonos móviles, estos son su principal foco y permite conectar al móvil (y su tarjeta SIM) con otros dispositivos para intercambiar información de forma rápida y segura.
    Algunos ejemplos de uso de la tecnología NFC son:
    • Imagina que reservas (y pagas claro) por Internet una habitación de hotel para una fecha determinada. Antes de esa fecha te envían la llave de tu habitación mediante un mensajes SMS y cuando llegas al hotel, vas a la habitación sin pasar por recepción, acercas tu movil NFC y la puerta se abre. Ohhhh!!!
    • Imagina ahora que vas en tu coche y entras en un parking, en lugar de recoger el "dichoso" ticket de la maquina simplemente acercas tu teléfono NFC y cuando vas a salir del parking acercas de nuevo el teléfono en una maquina de pago, realizas el pago del parking con tu teléfono, te llevas un recibo electrónico en tu movil para la declaración de gastos y para rematar llegas al coche y abres el coche con tu móvil NFC.
    • Por último, llegas en tu coche al cine a ver esa película que tanto tiempo llevas esperando y cuyas entradas has comprado por Internet. Te han enviado las entradas a tu móvil NFC y no has tenido que pasar por taquilla y por eso has llegado a tiempo. Al finalizar de la película te quieres llevar el trailer de la película para enseñársela a tus colegas. Acercas tu móvil a un cartel NFC colocado en la pared y de descarga el trailer a tu móvil en unos segundos. Antes de irte te encuentras a un antiguo compañero de trabajo que hace tiempo que no veías, os intercambias las tarjetas de visita acercando vuestros móviles NFC y quedáis en llamaros.

    Estos son solo algunos de los posibles usos de los teléfonos NFC y estoy serguro que aparecerán muchos más. Con NFC convertimos a nuestro móvil en una cartera electrónica, en un llavero electrónico, en un intercambiador de documentos electrónicos, etc. y todo simplemente acercando tu móvil a dispositivos. Lógicamente algunas transacciones requerirán el uso de un código personal o PIN para asegurar que solo el propietario del teléfono y la linea puede realizarlas.

    Recientemente Apple anunció que estaba desarrollando junto con Gemalto un nuevo SIM que permitiría pagos con el móvil, posteriormente Google anunció que su nuevo teléfono Nexus S y la nueva versión de Android incluirán NFC. El último en anunciar este soporte ha sido RIM, fabricante de los teléfonos Blackberry. Es de esperar que veamos pronto un importante despegue de esta tecnología.
    NFC es una iniciativa de la industria en la que participan fabricantes de dispositivos móviles, operadores de telefonía, medios de pago, fabricantes de smart cards, empresas de software, etc. Existe una organización sin ánimo de lucro denominada NFC Forum que se está encargando de impulsar su uso.

    Os dejo algunos videos ilustrativos:

    BBVA NFC medios de pago 
    http://www.youtube.com/watch?v=K5apLejFiiU

    Nokia NFC demo (año 2007!!)
    http://www.intomobile.com/2007/01/19/video-nokia-nfc-demo-absolutley-amazing/

    Infográfia: NFC las tarjetas del futuro
    http://www.consumer.es/web/es/tecnologia/2009/01/04/182530.php

    Un saludo
    Rames

    viernes, 22 de octubre de 2010

    Una nueva biometría (la forma de nuestro oido)

    IDNoticias, 18 de Oct.

    Científicos del departamento de Electrónica y Ciencias de Computación de la Universidad de Southampton en el Reino Unido, han presentado una ponencia en la Cuarta Conferencia Internacional sobre Biometría de la IEEE, que expone una técnica que puede resaltar highlight estructuras tubulares, tales como los oídos humanos, para hacer de éstas una modalidad biométrica viable, según reporta un artículo de University of Southampton News.


    La técnica emplea un dispositivo llamado “image ray transform”, que permite que la estructura del oído pueda resaltarse con suficiente calidad para que permita verificar la identidad.

    Los científicos esperan que otras técnicas similares podrían emplear el “image ray transform” para crear nuevas formas de utilizar la biometría del modo de andar, que identifique a una persona mediante su postura y su ciclo al caminar. Igualmente podría tener aplicación en varios escenarios biométricos 3D.

    Adicionalmente, la técnica que expusieron en su documento toma en consideración temas potenciales como los oídos que están tapados por el cabello, lo que implica que la técnica aislaría el oído con respecto a la cabeza cuando se realiza la identificación.

    Para más info (en inglés) en http://www.ecs.soton.ac.uk/about/news/3438

    Un saludo
    Rames

    jueves, 21 de octubre de 2010

    Sé como tecleas y por tanto sé quien eres (keystroke biometrics)

    Durante el siglo XIX el uso del telégrafo se popularizó en los Estados Unidos como el principal método de comunicación a larga distancia. Los mensajes se transmitían por un operador utilizando el código morse en secuencias de puntos y rayas. Con el tiempo se hizo común poder reconocer el operador que emitía el mensaje a través del ritmo único que realizaba al transmitir el mensaje. Durante la Segunda Guerra mundial se empleó esta técnica para identificar que el mensaje provenía de operadores de confianza.

    Al igual que los operadores telegráficos, todos nosotros tenemos una serie de pautas de comportamiento cuando tecleamos. Estas pautas consisten en diversos factores como la velocidad, el tiempo de presión y liberación de cada tecla, el uso de las teclas auxiliares, etc. que son perdurables a través del tiempo, lo que permite reconocer a una persona por la forma única que tiene de teclear una frase. Estas pautas son difíciles de imitar o reproducir por otras personas.

    Existen múltiples métodos de medición biométrica de personas, tantos que casi asusta pensar que somos tan únicos por tantas cosas. Somos "medibles" o "identificables" por rasgos personales o morfológicos como las huellas dactilares de los dedos, las características de nuestro iris, la forma de nuestra cara (biometría facial), la forma de nuestras manos (geometría de la mano), las venas de nuestra mano, nuestro ADN, la estructura de nuestro oído, etc. pero también se nos puede identificar por ciertos comportamientos (biometría del comportamiento) como son como realizamos una firma manuscrita, nuestra voz o la forma en que tecleamos.

    Ningún método biométrico (a excepción del ADN) se ha demostrado como infalible o libre de errores. Cada método muestra un índice de fiabilidad y un coste de captación/comparación de muestras como se indica en el siguiente gráfico de la consultora Frost & Sullivan:


    De todas maneras, si como yo eres un incrédulo y necesitas probar para creer. Te dejo un enlace a una demo de un proveedor de esta tecnología de reconocimiento biométrico de partron de tecleo (keystroke biometrics) llamado Psylock para que puedas crearte un perfil y probar con tu mujer, amigo o compañero que funciona. No es perfecto pero funciona suficientemente bien como para utilizarlo como un segundo factor de autenticación de forma adicional a la contraseña en una acceso remoto a nuestra red corporativa o en el acceso a nuestro PC.

    La demo personalizada en https://www.psylock.com/CustomerDemo/index.jsp?lang=en&c=SmartAccess

    (me gustaría oir tus comentarios)

    Un saludo
    Rames

    miércoles, 20 de octubre de 2010

    Mejico emitirá 110 millones de DNI con captura de Iris

    El próximo vernaro, el gobierno Mejicano tiene previsto iniciar el despliegue de su documento nacional de identidad para sus 110 millones de ciudadanos. En el documento está previsto que se registre varios aspectos biométricos de los ciudadanos como las características del iris, las huellas digitales y la biometría facial.

    El proyecto ha sido adjudicado a la filial mejicana de Unisys por parte de la Secretaría de Interior y está pendiente otra licitación para la adquisición de las tarjetas de ciudadano. El gobierno espera que la emisión de las tarjetas se realice a lo largo de 3 a 4 años a través de más de 3.000 centros de registro distribuidos por todo el país encargado a la empresa Unisys junto con los centros de registro del gobierno ya existentes.

    Lo que hace diferente de los demás proyectos, es la adición de la biometría del iris (en España ya se incorpora al DNIe, información de dos huellas dactilares y una fotografía del ciudadano que permite el uso de la biometría facial), el elevado número de centros de registro (en España se realiza en menos de 300 comisarias) y además que los mejicanos no han tenido un Documento Nacional de Identificación antes, si exceptuamos la tarjeta de identificación de votantes.

    Todavía no se ha decidido la tecnología de las tarjetas que se emplearán, y hay que tener en cuenta que aunque las tarjetas inteligentes critpográficas son una excelente opción, el elevado número de ciudadanos hace que los costes de su uso se disparen y se estén barajando otras opciones. También se esta estudiando emplear la tarjeta para otras tareas como licencia de conducir, peajes, tarjeta de viaje e incluso como tarjeta de cajero automático.

    Existe un interés creciente en América Latina y Asia para abordar nuevos proyectos de documento nacional de identidad o actualizar los proyectos existentes. Especialmente en países que no tienen un documento nacional de identidad o no utilizan la biometría para evitar los problemas de fraude de identidad.

    Hace un año que tuvimos la suerte de poder trabajar con el equipo de Soluciones de Identidad de Unisys, y quedamos sorprendidos de su visión y capacidades. No obstante, a partir de la experiencia de España, parece dificil conseguir que un país con 110 millones de habitantes, que no ha tenido antes DNI, pueda desplegar 3.000 oficinas de registro y realizar el despliegue en 3 a 4 años. Si lo consiguen será sin duda un gran caso de éxito.

    Un saludo
    Rames

    martes, 19 de octubre de 2010

    PKI at the door (La PKI llama a tu puerta)

    Hasta ahora el control de acceso físico en las organizaciones (la apertura de puertas) se basa en el uso de una tarjeta de proximidad que utiliza la tecnología RFID (contactless card). Los lectores se encargan de leer en la mayoría de los casos el número de serie único que el fabricante graba en cada tarjeta, o bien alguna información grabada en la memoria del chip, para posteriormente verificar dichos datos contra una base de datos para obtener los permisos de acceso (día y horario, autorización, etc.) y proceder o no a la apertura de la puerta.

    Este esquema de cerraduras electrónicas, que lleva años reemplazando a las cerraduras mecánicas, permite una mayor seguridad con un mayor control dejando registro de quien accede y limitando el acceso a determinados horarios o fechas (p.e. días laborables) y permitiendo la revocación de las tarjetas (o llaves electrónicas) a través de la base de datos. Es frecuente ver este funcionamiento en multitud de hoteles que utilizan tarjetas de banda magnética o chip de radiofrecuencia RFID para habilitar el acceso a las habitaciones y que se desactivan cuando finaliza el periodo contratado.


    Una posible evolución de este funcionamiento es lo que se ha dado en llamar "PKI at the door" y que emplea un par de claves de cifrado asimétrico (contenidas en una tarjeta criptográfica en forma de certificado digital) y que hasta ahora se utilizaban para el control de acceso a equipos o aplicaciones, también para el control de acceso físico.

    ¿Pero que aporta esta nueva tecnología? ¿Por qué es necesaria esta evolución?. Pues bien, hasta ahora la emisión de llaves electrónicas estaba limitada a la propia organización mediante la edición de la base de datos de acceso (o el acceso a los equipos controladores de acceso) y la seguridad no incluía la validación de la autenticidad de la tarjeta. Es decir, que hoy es posible con un equipo sencillo, duplicar una tarjeta de acceso físico. La tecnologia PKI proporciona un nivel superior de seguridad, al permitir la emisión por terceros de confianza (Autoridades de Certificación) de elementos únicos sin posibilidad de duplicación, permitiendo la externalización de la emisión de llaves manteniendo el control de acceso a nuestras instalaciones.

    Además, la tecnología PKI at the door, permite el uso del protocolo OCSP para realizar una validación del estado de revocación del certificado contenido en la tarjeta mediante una pequeña transaccion de red (< 1K) para comprobar la vigencia de dicha llave.

    No obstante la adopción de esta nueva tecnología no está exenta de obstaculos, principalmente la necesidad de contar con una buena infraestrura de red, los costes de cambiar los lectores y tarjetas y la mayor complejidad de administración. Entre las ventajas, podemos destacar la unificación de las credenciales para el acceso físico y logico a los sistemas de información, obteniendo los beneficios de una seguridad unificada y convergente.

    En los próximo años podremos ver si esta tecnología es aceptada y adoptada por las organizaciones, y si los beneficios que proporciona convencen para afrontar los posibles obtaculos para su adopción. De momento, parece que la especificación de seguridad FIPS 201, relacionada con tarjetas de identificación para los empleados del gobierno de Estados Unidos, incluirá PKI on the door.
    Os dejo un video (en inglés) donde algunos importantes fabricantes del sector dan su visión acerca de esta tecnología.
    http://www.secureidnews.com/2010/10/18/industry-discusses-pki-at-the-door?issue=secureidnews_20101019

    También la revista re:ID publicó en su número de primavera un especial sobre PKI on the door
    http://www.regardingid.com/images/reid_spring10_web.pdf
    Un saludo
    Rames

    lunes, 18 de octubre de 2010

    Encuesta: 63% de los consumidores prefieren la huella dactilar al PIN para la seguridad de sus tarjetas de crédito

    Una reciente encuesta online realizada por Unisys Corp. en Estados Unidos, indica que dos tercios de los consumidores consideran más seguro el reconocimiento de la huella dactilar como método para verificar la identidad de su tarjeta de crédito frente a otros métodos como la identificación mediante fotografía, el uso de un código PIN o la verificación de la firma manuscrita.

    La encuesta online fué realizada el pasado 20 de Septiembre a unos 305 encuestados. Los resultados indican una mayor aceptación del consumidor del uso de tecnologías biométricas para asegurar las transacciones financieras y evitar la suplatación de identidad.

    En respuesta a la pregunta: "¿Cual creé usted que es el método más seguro para verificar que su tarjeta de crédito es solo utilizada por usted?", un 63% de los encuestados prefieren el uso de la verificación biométrica de su huella dactilar como el mejor método para la verificación de su identidad, un 20% prefiriño la identificación mediante la fotografía, un 13% indicó su preferencia por el uso del código PIN y un 6% consideró la firmas manuscrita como el método preferido.

    El vicepresidente de soluciones de identidad de Unisys, Bryan Ichikawa, afirmó que "A medida que avanzamos hacia una era cada vez más digital, los métodos tradicionales de verificación de identidad ya no son suficientes y como muestra nuestra encuesta, la identificación biométrica es un método válido y preferido de autenticación de identidad que podrían resultar útiles en una variedad de campos, incluso más allá de la banca como en la seguridad sanitaria y el transporte."

    Ahora que el mercado de las tarjetas bancarias se mueve hacia la especificación EMV, que sustituye el uso de la banda mágnética por un chip criptográfico para luchar contra el fraude, y los dispositivos biométricos de huella dactilar se han popularizado y abaratado, es el momento propicio para que la proxima generación de tarjetas de crédito proporcionen la posibilidad al usuario de incluir en la tarjeta su huella dactilar como alternativa al uso del PIN, lo que según la encuenta aumentaría la confianza de los usuarios y facilitaría el uso de las tarjetas evitando el inconveniente de recordar multiples códigos PIN de diferentes tarjetas. Por contra, supondría una inversión en hardware para actualizar los terminales de pago para incluir lectores biométricos.

    Un saludo
    Rames.

    miércoles, 13 de octubre de 2010

    Una encuesta indica que ha crecido el uso del DNI electrónico entre los españoles

    La red de blogs Ocio Networks ha elaborado por segundo año consecutivo un Estudio de Hábitos de Internet, en el que se ha entrevistado a 1.875 internautas. Uno de los apartados de esta encuesta analiza el uso y el conocimiento del DNIe y el comercio electrónico por parte de los usuarios, donde destaca que, aunque sigue siendo minoritaria, la utilización del DNI electrónico se ha extendido entre los españoles. Así lo ha confirmado el 24% de los encuestados que ha reconocido haberlo usado alguna vez en Internet este 2010, frente al 15% que lo hizo el año pasado.

    Según este estudio, también se ha producido un importante aumento en el conocimiento del DNIe y sus utilidades, ya que este año un 82% de los entrevistados ha manifestado conocer para qué sirve y dónde se puede utilizar, al contrario que el 67% que así lo afirmó en 2009. Además, dicho conocimiento se ha incrementado de forma generalizada en todos los grupos de edad, mientras que el uso del DNI electrónico ha crecido de forma más significativa entre los usuarios de entre 21 y 50 años.

    Por Comunidades Autónomas, en Navarra (40%), Aragón (34%) y Murcia (34%) es donde más ha crecido el uso del DNIe respecto al año pasado, aunque su empleo ha aumentado de forma considerable en todas. En cambio, Madrid (22%) y Galicia (26%) son las comunidades que se mantienen más estables.  
    (fuente: DINTEL)

    viernes, 8 de octubre de 2010

    Oracle anuncia su intención de adquirir el fabricante de software de E-SSO Passlogix

    El rápido desarrollo de Internet y sus tecnologías asociadas ha provocado una rápida adopción de aplicaciones y servicios distribuidos por parte de los usuarios empresariales. Cada aplicación o servicio (correo electrónico, correo móvil, etc.) se construye empleando diferentes herramientas, con diferentes características de seguridad y sobre diferentes plataformas o infraestructuras. Cada aplicación y servicio utiliza por tanto un repositorio propio centralizado para almacenar la información de seguridad asociada a cada usuario. Además las colaboraciones entre empresas y organismos, y la tendencia a la externalización de los servicios agravan esta situación.

    La unificación de acceso mediante un logon único para los usuarios, junto a una gestión de las identidades centralizada y una autenticación fuerte de los usuarios se han convertido en principales preocupaciones de los responsables de seguridad de las empresas y organismos públicos.

    Según indica la web de PassLogix, en Junio de 2006 Oracle y Passlogix alcanzaron un acuertdo OEM que permitía a Oracle la venta del producto Passlogix v-GO Sign-On bajo su propia marca siendo un componente clave de la estrategia Oracle Fusion Middleware. El acuerdo se llevó a cabo debido a la fuerte demanda de los clientes para implementar soluciones de logon único empresarial (Enterprise Single Sign-On).

    Tras más de cinco años de colaboración, Oracle ha anunciado que ha alcanzado un acuerdo para adquirir Passlogix (http://www.oracle.com/us/corporate/press/176326)  para complementar su linea de productos de gestión de identidades.

    Algunos de los competidores de Passlogix en el área de Enterprise Single Sign-On (E-SSO) son IBM (con su producto Tivoli Access Manager que inicialmente fue licenciado a Passlogix), Novell, ActivIdentity, Evidian (del grupo Bull), Computer Associate e Imprivata. Habrá que ver que otros movimientos se producen en este mercado, aunque ya se ha producido una consolidación.

    Conseguir que los usuarios accedan con un unico logon a todos los sistemas, servicios y aplicaciones que necesitan para desempeñar su función es un reto complejo en grandes organizaciones. Hace unos meses presente en el foro tendencias del SITI/asLAN 2010 una presentación donde me permitía recomendar una estrategia para conseguir finalizar con éxito un proyecto de estas características (http://slidesha.re/btpHXh).

    Los proyectos de E-SSO van a menudo acompañados de la implantación de una solución de autenticación fuerte, ya que sustituir varias password que gestiona un usuario por una sola, no mejora necesariamente la seguridad (aunque facilita su memorización) sino que puede incrementar el riesgo, ya que la perdida o compromiso de una contraseña da acceso a todos los sistemas y aplicaciones a los que tiene acceso un usuario. Por ello si se acompaña de la autenticación por smart card o algún tipo de reconocimiento biométrico que mantenga la sensación de facilidad de uso al usuario, conseguiremos mejorar tanto la productividad como la seguridad de la empresa.

    jueves, 16 de septiembre de 2010

    Los usuarios y passwords más utilizados

    Bruce Schneier referencia en su blog esta web que ha publicado una nube de tags, con los usuarios y password más empleados por los usuarios en Internet.


    Cada uno que saque sus propias conclusiones. ¿Cuantos equipos conectados a Internet usarán estos usuarios y contraseñas?. Se lo ponen fácil a los atacantes.

    La criptografía asimétrica vino a solventar el problema de la distribución de claves, por la que en una red abierta el número de claves simétricas necesarias para mantener la confidencialidad de las comunicaciones crece exponencialmente con el número de participantes.

    Con las passwords, parece que pasa algo parecido. Cada vez accedemos a más y más servicios. Cada uno de ellos requiere que nos registremos y creemos una password. Es una práctica sensata no reutilizar las passwords en los diferentes servicios, o al menos, disponer de diferentes passwords para cada grupo de servicios en función de su criticidad o riesgo. Pensemos que una password es un secreto compartido entre nosotros y los responsables de un determinado servicio en la web. Cuando nos registramos, no siempre sabemos a quien le estamos confiando esa password, ni que estaría dispuesto a hacer con ella. Como escuché en una conferencia, "un secreto compartido no puede ser un secreto".

    La realidad es que los usuarios en general, utilizan passwords muy simples para no olvidarlas y se reutilizan las password en diferentes servicios, llegando a emplear la misma password corporativa para registrarnos en webs de dudosa reputación.

    Podemos recordar de media unas 7-8 passwords complejas diferentes y especialmente si debemos cambiarlas frecuentemente. Por esta razón si utilizamos más las terminamos apuntando o reutilizando. El problema son las passwords, no las personas.

    Un saludo
    Rames.

    miércoles, 4 de agosto de 2010

    El DNI electronico y el cloud computing

    Aparantemente no tienen nada que ver, parece que son dos tecnologías que no llegan a tener relación entre si, pero no es así.

    En general, los entornos en la nube mantienen la necesidad de identificar y autenticar a los usuarios legítimos antes de darles acceso a los datos y las aplicaciones. Además, si estos entornos son compartidos con otras empresas o usuarios, la necesidad de estar seguros de que solo accedern los usuarios buenos se amplia.

    En una ocasión, escuche a alguien decir que poner tus servicios en la nube y mantenerlos seguros era equivalente a poner tus servidores actuales en la calle y tratar de que nadie acceda a los datos. Aunque es una exageración, creo que tiene un fondo de realidad al pensar que las aplicaciones que antes hospedabamos en nuestro centro de datos es posible que por eficiencia económica ahora hayamos decidido alojarlos en un nube pública y por tanto los servicios son accesibles a cualquier en Internet. Es por esta razón, que necesitamos implementar teconlogías de autenticación que nos proporcionen como empresa mayores garantías tanto técnicas como legales. Y aqui es donde enlazo con el DNIe. La autenticación de usuarios con certificados digitales es relativamente fácil de implementar en cualquier aplicación y con el DNIe proporciona garantías legales que nos protegen como usuarios y como empresa en caso de fraude o suplatanción.

    Probablemente en breve podremos ver que los servicios en la nube, tanto profesionales como personales, nos brindan la opción de acceder con nuestro DNIe como un método más de demostrar mi identidad y conseguir mejorar la productividad de los usuarios, evitando recordar decenas de contraseñas para cada servicio al que accedemos.

    Un saludo
    Rames

    jueves, 17 de junio de 2010

    El dichoso manual de comandos del DNIe

    Hoy durante la jornada de difusion del DNIe que organizó Inteco y Red.es en Sevilla, se ha anunciado por parte del representante de la DGP (una vez más) que la próxima semana se libera la información del manual de comandos del DNIe.

    En casi todas las ponencias se ha hecho referencia a la importancia de este anuncio por parte de la DGP y lo que supondrá para el impulso para el uso del DNIe.

    La verdad es que soy un poco incredulo ya que he escuchado casi quince veces en diferentes eventos por parte de la DGP que la próxima semana se libera el manual, y os podeis imaginar que uno ya no se cree nada, aunque siempre tienes la esperanza de estar equivocado.

    Creo saber que el  problema no es de la DGP que le habría gustado liberarlo al poco tiempo de anunciarlo la primera vez (en Mayo de 2009 en León), pero han implementado un portal basado en la tecnología DRM de un conocido fabricante para la distribución del manual y dicha tecnología DRM tienen algunas incidencias al ser usado con el DNIe :-(. Llevan (o llevamos) bastante tiempo esperando a que el fabricante solvente la incidencia en el producto y se pueda presentar el portal.

    Escuchando a los demás ponentes, cuando se publique por fin, parece que comenzarán a florecer miles de aplicaciones y sistemas que hagan uso del DNIe. Parece indicarse que la principal barrera para una mayor adopción del DNIe era la posibilidad de construirse uno mismo su propio middleware.

    Lamentablemente no coincido con estas afirmaciones. Crear un driver o middleware para el DNIe solo está al alcance de unos pocos mortales, y si además hay que hacerlo bien integrado, la cosa se complica mucho. Después de tanto tiempo esperando el manual de comandos y las claves para el establecimiento de sesión, se han elevado tanto las expectativas que me temo que será una nueva decepción para las empresas.

    Parece que, al igual que en la medicina, mientras no acertemos en el diagnóstico no podremos aplicar un tratamiento adecuado. He escuchado muchas veces a representantes públicos decir en foros y eventos que el DNIe funciona bien, por lo que si ellos no creen que haya algo que mejorar logicamente no cambiará ni se mejorará.

    Un saludo
    Rames

    lunes, 14 de junio de 2010

    ¿Por qué conviene utilizar diferentes certificados digitales para cada propósito?

    Cada DNI electrónico contiene dos certificados digitales que corresponden al ciudadano, uno para autenticación y otro para firma. Desde el punto de vista técnico son muy parecidos, pero su uso es diferente. El primero (de AUTENTICACIÓN) se utiliza para identificarme y demostrar mi identidad digital cuando accedemos a sistemas o aplicaciones y no tiene vinculación legal. El segundo (de FIRMA) se emplea para firmar documentos o transacciones y su uso equivale a nuestra firma manuscrita.

    En el caso del DNIe, se ha optado por crear estos dos certificados, por el diferente soporte legal y especialmente, porque cuando nos autenticamos ante una aplicación o sistema, lo que hace el sistema internamente es realizar una firma digital con nuestro certificado pero en este caso los datos a firmar no tienen importancia y se firma un conjunto de datos aleatorio o nulo. Un atacante podría alterar el servidor web para que enviase un conjunto de datos que no fuese aleatorio (p.e. un contrato o cualquier otros documento) y el usuario lo firmaría sin haber visualizado lo que firmaba. Al separar los certificados y dar validez legal solo al de firma y pedir el consentimiento explícito al usuario, le estamos protegiendo ante este tipo de ataques malintencionados.

    Todo certificado que cumple la norma X509v3 contiene un atributo que indica el o los propósitos del certificado, es decir, para que usos ha sido emitido por la entidad que se encarga de su emisión.

    Emplear un único certificado para todos los usos puede ser cómodo para el usuario, pero al mismo tiempo le expone innecesariamente a otras problemáticas. Utilizar el mismo certificado para autenticación web, smartcard logon, firma de documentos, firmar y cifrado de correos, etc.. tiene ciertas implicaciones que deben estudiarse con cuidado.

    Pensemos que siempre que realizamos una operación con un certificado, es frecuente enviar al receptor junto con la firma, la parte pública de nuestro certificado para que pueda verificar con la clave pública la firma realizada. Esta parte pública puede contener información sensible que no queremos que se conozca publicamente.

    Un ejemplo bastante frecuente, es incluir en el certificado digital único la dirección de correo electrónico para que pueda ser empleada para firmar correos. Supongamos que este certificado pertence a un alto cargo de una Administración Pública y que lo emplea también para firmar documentos. Al enviar fuera de la organización dichos documentos firmados, que contienen la parte pública de su certificado, cualquiera podría acceder a su dirección de correo electrónico, lo que lo expone a spam y otro tipos de ataques.

    Cuando empleamos un certificado para realizar smartcard logon (acceso al puesto) y le incluimos, como es necesario, el UPN al certificado o información de logon (nombre de usuario y dominio), al firmar correos o documentos, cualquier receptor recibe también esta información interna de la organización.

    Decidir cuantos certificados debe tener un usuario y que información debe contener es una tarea que requiere de una planificación detallada y comprender que datos son los estrictamente necesarios que contenga cada certificado en cada operación.

    Un saludo
    Rames

    martes, 8 de junio de 2010

    Consultoría gratuita para la adopción de firma digital

    Dado que la adopción de la firma digital en la empresa u organismo supone la toma de un importante número de decisiones relacionadas con todas las tecnologías relacionadas (smartcards, certificados, prestadores de servicios de certificación, software middleware, software de autenticación, motores de firma, protocolos y autoridades de validación, integración de las aplicaciones, etc..), desde SmartAccess hemos pensado que podemos poner todo el conocimiento acumulado en los últimos años a vuestro servicio con el fin de ayudar a que las decisiones que tomeis hoy no sean un lastre mañana.

    Es un entorno complejo y muchas veces las decisiones nos son fáciles. Nuestra labor consisitirá en analizar vuestro entorno y proponer un conjunto de decisiones viables con la vista puesta en el futuro y su evolución, pero también en la consecución de resultados.

    Si en tu empresa, organismo público, ayuntamiento, ... teneis pensado implantar la firma digital, desde SmartAccess nos ofrecemos a asesorarte de forma totalmente gratuita y sin compromiso.

    Si te preguntas el motivo de este ofrecimiento, la respuesta está en que estamos convencidos de que cuantas más organizaciones utilicen la firma digital las empresas como nosotros, vincualados a servicios o software relacionados con la firma digital, saldremos beneficiadas.

    Aunque desarrollamos software, ya sabemos que tú te encargarás de que no utilicemos esta consultoría para vender nuestros productos y te aseguro que no tenemos esa intención. Solo tienes que probarlo.
    Si te interesa o simplemente te pica la curiosidad sobre si será cierto, puedes contactar con nosotros a través de nuestra página web http://www.smartaccess.es/

    Un saludo
    Rames.

    El enésimo intento... (¿y será la vencida?)

    Desde Red.es han remitido la siguiente nota de prensa a los medios especializados para dar a conocer el resultado de la invitación mediante procedimiento público para colaborar en el desarrollo del proyecto de fomento del uso del DNI electrónico.

    Hay que señalar que la invitación a colaborar no tiene contraprestación económica para las empresas, que lo realizan de forma voluntaria y probablemente obtengan más beneficios en temas de imagen que económicos directos.

    Sinceramente, espero que este sea el intento definitivo que consiga impulsar el uso del DNI electrónico en la sociedad española.

    La nota de prensa:

    En el marco del Plan para el fomento del uso del DNI electrónico

    Trece entidades participan en el programa de colaboradores privados para el fomento del uso del DNI electrónico.

    Fabricantes de hardware (Bit4ID, Investrónica, Megasur y Toshiba), desarrolladores de software (Albalia, Oracle, Sage y Zylk.net), comercializadoras de productos informáticos (Alcampo, Infostock-Mybyte- y PC City) y entidades financieras (Banesto y Caixa Galicia) son las entidades seleccionadas para apoyar el uso del DNI electrónico en sus respectivos sectores.

    Fabricación de equipos informáticos con lector de DNI electrónico integrado, desarrollo de servicios electrónicos que hagan uso del DNI electrónico, promociones en la venta de equipos con lector de DNI electrónico, o desarrollo de servicios bancarios con autenticación o firma mediante el DNI electrónico son algunas de las actuaciones previstas.

    Con el DNI electrónico la ciudadanía puede realizar múltiples gestiones a través de Internet con la Administración Pública, empresas y otros ciudadanos de forma segura, cómoda y ágil

    Esta iniciativa, enmarcada en el Plan Avanza2, está desarrollada por la Secretaría de Estado de Telecomunicaciones y para la Sociedad de la Información, a través de red.es, y cuenta con la colaboración de la Dirección General de la Policía y de la Guardia Civil (ámbito Cuerpo Nacional de Policía), entidad responsable de la expedición del DNI electrónico.

    Madrid, 2 de junio de 2010. La Secretaría de Estado de Telecomunicaciones y para la Sociedad de la Información, a través de red.es, ha seleccionado mediante procedimiento público a 13 entidades para participar en el programa de colaboradores privados para el fomento del uso del DNI electrónico. De esta forma, las empresas y entidades financieras participantes apoyan el plan para el fomento del uso del DNI
    electrónico entre sus clientes y la ciudadanía en general, y desde sus respectivos sectores.

    Entre las actuaciones previstas en el marco del proyecto se encuentran la venta de equipos informáticos con lector de DNI electrónico integrado; el desarrollo de aplicaciones y servicios electrónicos basados en el DNI electrónico; promociones en puntos de venta para la comercialización de PCs o teclados con lector de DNI
    electrónico integrado; y el fomento de servicios bancarios con autenticación o firma mediante el DNI electrónico y de la utilización activa del DNI electrónico por parte de los propios empleados de las entidades colaboradoras, entre otros.

    Entidades seleccionadas:

    Hardware:
    • Bit4Id
    • Investrónica
    • Megasur
    • Toshiba

    Software:
    • Albalia
    • Oracle
    • Sage
    • Zylk.net

    Retail:
    • Alcampo
    • Infostock (Mybyte)
    • PC City

    Banca:
    • Banesto
    • Caixa Galicia

    Este programa de colaboradores privados tiene como objetivo fomentar el uso del DNI electrónico entre la ciudadanía, mediante la difusión de las ventajas de este medio de identificación y firma, y facilitando los elementos necesarios para su adecuada utilización.

    Por ello, en una primera fase, se persigue facilitar que el mayor número posible de equipos y paquetes de software que adquieran la ciudadanía y las empresas lleguen al usuario final preparados para hacer uso de servicios basados en el DNI electrónico.

    Adicionalmente se utilizará la capilaridad comercial de las empresas colaboradoras seleccionadas para difundir el resto de actuaciones a desarrollar, maximizando así el impacto de las mismas.

    La selección de estas 13 entidades se ha llevado a cabo mediante procedimiento público para colaborar en el desarrollo del proyecto, iniciado por la entidad pública red.es el pasado mes de febrero. Esta iniciativa se desarrolla en el marco del Plan para el fomento del uso del DNI electrónico, impulsado por la Secretaría de Estado de Telecomunicaciones y para la Sociedad de la Información.

    Un saludo
    Rames.